
 CSIRT Toscana
Rilevata campagna di smishing/phishing a tema PagoPA (AL01/261106/CSIRT-ITA)
Data:
6 Novembre 2026
Sintesi
Questo CSIRT Italia ha rilevato il riacutizzarsi della campagna malevola a tema SEND (Servizio Notifiche Digitali) e PagoPA , già oggetto di precedente segnalazione, veicolata tramite messaggi SMS (smishing).
L’attività malevola mira a indurre gli utenti a visitare risorse web opportunamente predisposte al fine di sottrarre dati personali, credenziali di accesso e informazioni relative a strumenti di pagamento.
Descrizione e potenziali impatti
Nel dettaglio, le nuove evidenze osservate mostrano l’invio di comunicazioni SMS con mittente apparentemente riferibile ai servizi PagoPA . Il testo del messaggio fa riferimento a una presunta comunicazione relativa a una sanzione amministrativa, invitando il destinatario a verificare il relativo verbale tramite un link malevolo contenuto nel corpo dell’SMS, come mostrato in Figura 1.
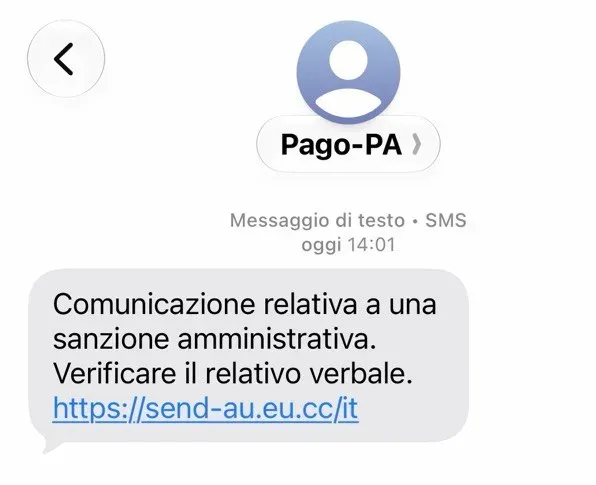
Qualora l’utente dia seguito al collegamento riportato, viene reindirizzato verso una pagina web che riproduce fedelmente l’interfaccia grafica istituzionale dei servizi SEND / PagoPA predisposta dagli attaccanti, volta a carpire informazioni sensibili e dati finanziari delle vittime.
Azioni di mitigazione
Si riconfermano le medesime indicazioni e azioni di mitigazione già fornite nell’alert originale, consultabile nella sezione Correlati .
Indicatori di compromissione
| Tipologia | Indicatore |
|---|---|
| url | hxxps[://]send-au[.]eu[.]cc/it |
Change log
| Versione | Note | Data |
|---|---|---|
| 1.0 | Pubblicato il 06-11-2026 | 06/11/2026 |
Il presente articolo è un prodotto originale di csirt.gov.it, riproposto qui a solo scopo di aumentarne la visibilità. Può essere visualizzato in versione originale al seguente link
Ultimo aggiornamento
6 Novembre 2026, 10:26