
 CSIRT Toscana
Joomla JCE: rilevato sfruttamento CVE-2026-48907 al fine di distribuire webshell utilizzate per defacement (BL01/260917/CSIRT-ITA)
Data:
17 Settembre 2026
Impatto Sistemico
Alto (71.28)
Sintesi
Questo CSIRT ha recentemente registrato, nel contesto nazionale, un aumento significativo di sfruttamenti attivi della CVE-2026-48907 – già sanata dal vendor e trattata nell’ambito dell’ AL02/260615/CSIRT-ITA – ai danni di server web esposti. Tale vulnerabilità interessa il plugin Joomla Content Editor (JCE), estensione per il noto Content Management System (CMS) Joomla!. L’analisi degli incidenti osservati evidenzia come, nella quasi totalità dei casi, lo sfruttamento della CVE-2026-48907 risulti finalizzato alla distribuzione di webshell, successivamente utilizzate per attività di defacement dei siti web compromessi.
Descrizione e potenziali impatti
Questo CSIRT ha recentemente registrato, nel contesto nazionale, un aumento significativo di sfruttamenti attivi della CVE-2026-48907 – già sanata dal vendor e trattata nell’ambito dell’ AL02/260615/CSIRT-ITA – ai danni di server web esposti. Tale vulnerabilità interessa il plugin Joomla Content Editor (JCE), estensione per il noto Content Management System (CMS) Joomla!. L’analisi degli incidenti osservati evidenzia come, nella quasi totalità dei casi, lo sfruttamento della CVE-2026-48907 risulti finalizzato alla distribuzione di webshell, successivamente utilizzate per attività di defacement dei siti web compromessi.
Dettagli inerenti alla vulnerabilità sfruttata
Le evidenze raccolte indicano che gli attacchi osservati hanno visto lo sfruttamento della vulnerabilità CVE-2026-48907 – di tipo “ Improper Access Control ” e con score CVSS v4.0 pari a 10 – presente nell’endpoint / index.php?option=com_jce&task=profiles.import e dovuta a controlli di accesso non adeguati relativi alla funzionalità di importazione dei profili editor. In particolare, durante il processo di importazione:
- vengono effettuati controlli insufficienti sui file caricati;
- è possibile aggirare le restrizioni sui tipi di file;
- il componente consente il salvataggio di contenuti PHP in directory accessibili dal web.
Un attaccante non autenticato può sfruttare tale vulnerabilità per creare nuovi profili JCE non autorizzati e abilitare il caricamento di file PHP opportunamente predisposti, ottenendo, potenzialmente, l’esecuzione di codice arbitrario sul server interessato .
Distribuzione webshell e persistenza
Lo sfruttamento in oggetto risulterebbe perpetrato al fine di installare plugin malevoli (aventi la capacità di apparire come normali estensioni di sistema Joomla) che hanno lo scopo di garantire all’attaccante un uploader persistente.
Dopo l’installazione del plugin, Joomla esegue automaticamente la funzione postflight() , la quale decodifica il payload dell’attaccante e copia una webshell PHP in più percorsi del web server (probabilmente allo scopo di aumentare la resilienza):
- <root joomla>/about.php
- <root joomla>/images/about.php
- <root joomla>/media/about.php
- <root joomla>/templates/about.php
- <root joomla>/tmp/about.php
Dettagli inerenti alla webshell utilizzata
Si tratta una webshell minimale di tipo file uploader. Non contiene funzionalità di command execution, ma permette a un attaccante di caricare arbitrariamente file sul server.
Le funzionalità incluse nella webshell sono le seguenti:
- Fingerprinting del sistema : tramite la funzione php_uname() , che consente all’attaccante di identificare Sistema operativo, Kernel, Architettura CPU e Hostname;
- Interfaccia di upload HTML : presenta un semplice form web per selezionare un file;
- Upload arbitrario di file : tramite la funzione copy() , che consente il caricamento di ulteriori file malevoli.
Attività di defacement rilevate sul territorio nazionale
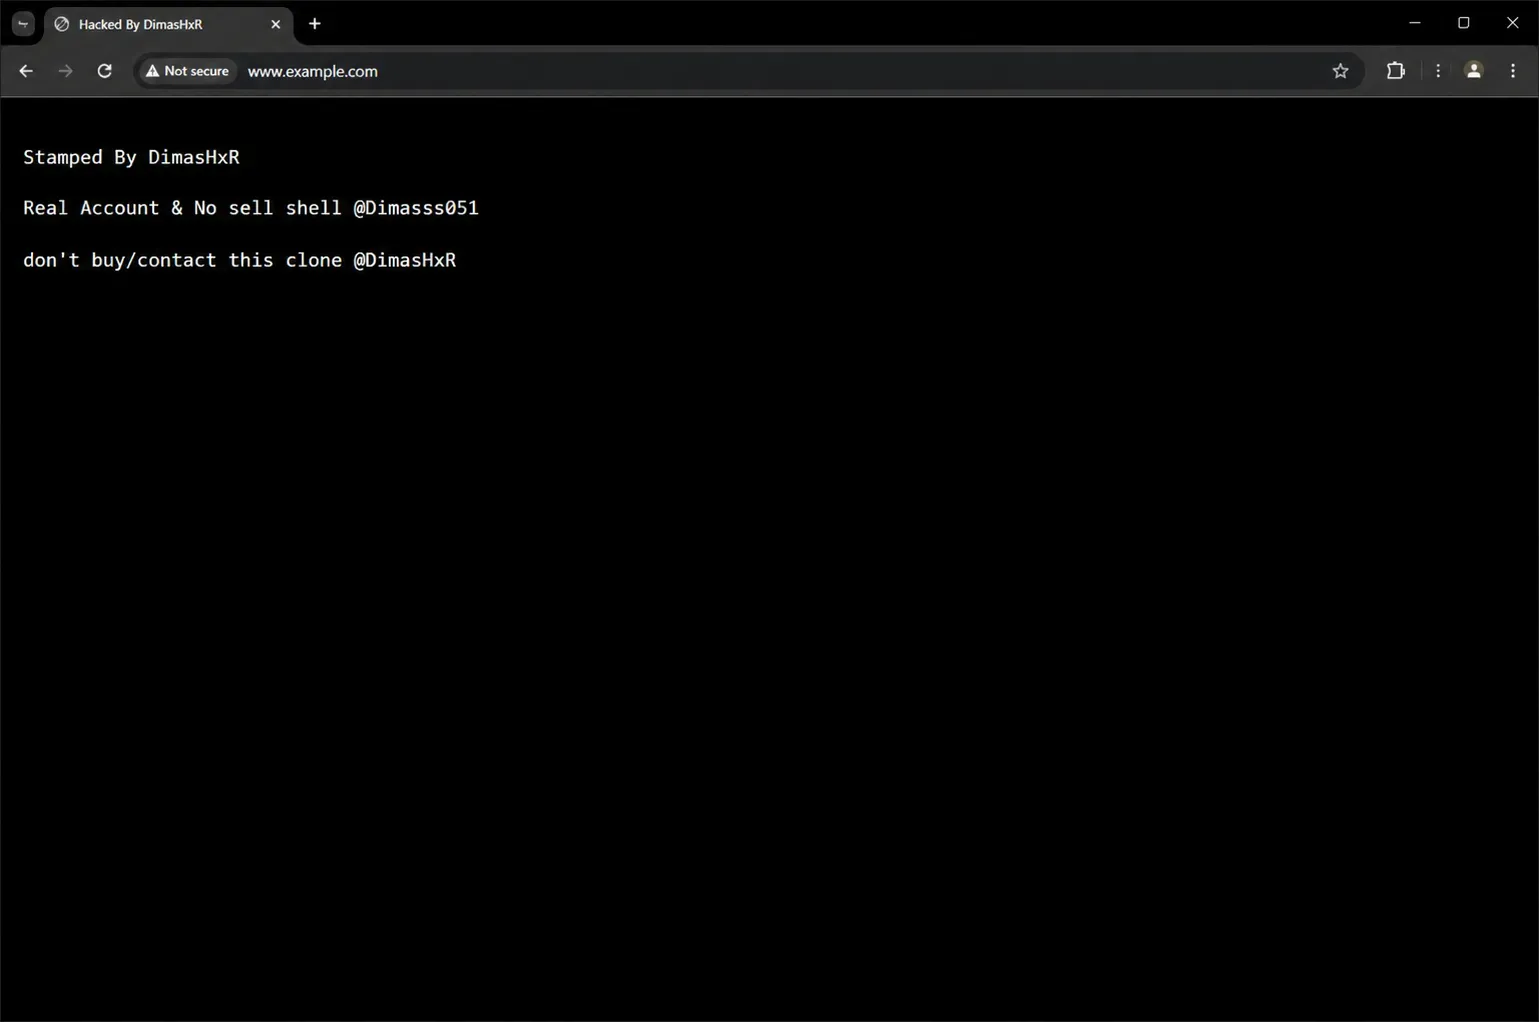
L’impianto della webshell è stato sfruttato per portare a compimento attività di defacement ai danni di organizzazioni localizzate sul territorio nazionale.
Di seguito, un’immagine esemplificativa di come si presentavano le pagine defacciate:
Criticità e superficie di esposizione
Il caso trattato sottolinea, ancora una volta, quanto sia rischioso esporre servizi applicativi su Internet senza garantire un’adeguata protezione tramite misure di sicurezza e aggiornamenti costanti. Sistemi accessibili pubblicamente, ove non correttamente configurati o mantenuti, costituiscono infatti un vettore privilegiato per gli attaccanti, che possono sfruttare vulnerabilità note, configurazioni errate o di default per ottenere un punto di accesso nella rete dell’organizzazione.
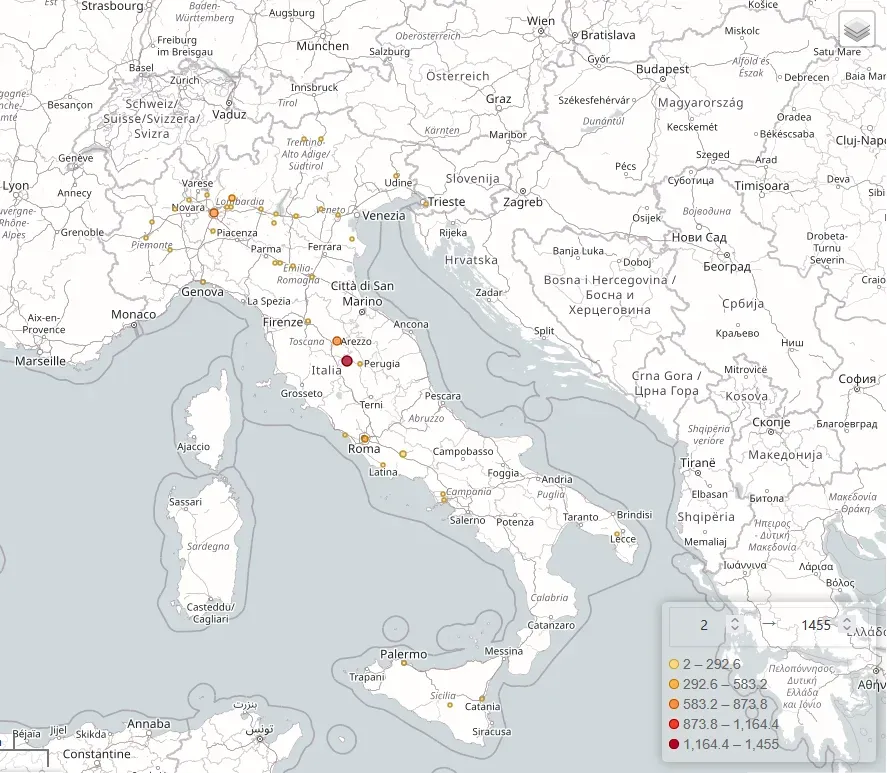
L’analisi del contesto italiano (Figura 2) evidenzia una presenza non trascurabile di istanze Joomla!, che integrano il plugin Joomla Content Editor (JCE), accessibili da rete pubblica. Tale scenario delinea una superficie di esposizione che, nell’attuale ecosistema digitale, suggerisce un’attenzione costante alle configurazioni di sicurezza e un monitoraggio puntuale dei sistemi, al fine di favorire la resilienza degli asset interessati rispetto alle dinamiche evolutive delle minacce informatiche.
Prodotti e versioni affette
Joomla Content Editor, versioni precedenti alla 2.9.99.5
Azioni di mitigazione
Gli utenti e le organizzazioni possono far fronte a questa tipologia di attacchi attivando le seguenti misure preventive:
- applicare regolarmente patch di sicurezza a sistemi operativi, applicazioni e middleware, riducendo la superficie di attacco sfruttabile da vulnerabilità note;
- valutare la sostituzione di prodotti giunti a fine ciclo di vita (EOL), che non riceveranno ulteriori aggiornamenti dal vendor, con soluzioni moderne e supportate;
- implementare la segmentazione della rete e VLAN dedicate al fine di isolare eventuali sistemi critici;
- rimuovere dalle configurazioni componenti e moduli non necessari;
- abilitare logging e audit dettagliati per individuare attività sospette;
- integrare sistemi EDR/XDR e SIEM per rilevare indicatori di compromissione (IoC) o tecniche di attacco (es. process injection, credential dumping);
- applicare le azioni di mitigazione per la CVE-2026-48907 fornite nell’ AL02/260615/CSIRT-ITA ;
- definire procedure di incident response aggiornate al fine di reagire prontamente a eventuali compromissioni.
Azioni di risposta agli incidenti
Qualora si riscontrino evidenze di avvenuta compromissione sui propri sistemi, si raccomanda agli utenti e alle organizzazioni di attuare le seguenti azioni:
- collezionare eventuali evidenze, quali processi/servizi in esecuzione su dispositivi target, log di rete e log di autenticazione considerati non convenzionali;
- porre in isolamento e/o offline gli host potenzialmente interessati dalla compromissione (si raccomanda di mantenere la macchina accesa per consentire l’acquisizione della RAM se necessario);
- verificare l’integrità dei database, accertando che non siano presenti utenti non autorizzati con privilegi anomali, dati fraudolentemente inseriti o altre modifiche apportate dall’attaccante, considerando che la sola rimozione degli artefatti della compromissione non è sufficiente a garantire la completa bonifica del sistema;
- verificare l’eventuale compromissione di utenze amministrative di dominio (si raccomanda di amministrare le macchine esposte su internet con credenziali locali);
- valutare il ripristino degli host compromessi ad un’immagine precedente consistente (dopo aver espletato le necessarie attività forensi);
- segnalare tempestivamente a questo CSIRT, tramite il portale https://segnalazioni.acn.gov.it/ l’evento occorso.
CVE
| CVE-ID |
|---|
| CVE-2026-48907 |
Change log
| Versione | Note | Data |
|---|---|---|
| 2.0 | Pubblicato il 17-09-2026 | 17/09/2026 |
Il presente articolo è un prodotto originale di csirt.gov.it, riproposto qui a solo scopo di aumentarne la visibilità. Può essere visualizzato in versione originale al seguente link
Ultimo aggiornamento
17 Settembre 2026, 17:30